連日、情報流出のニュースが流れている。企業名、漏洩件数、お詫び文の定型文。それを見た経営者の多くが「またか」と感じ、次のニュースへと視線を移す。
だがその「またか」という感覚こそが、正常性バイアスの入口である。
繰り返されるニュースに慣れることで、「自社には関係ない」という無根拠な確信が育っていく。これは気の緩みではなく、人間の認知構造に組み込まれた反応だ。問題は、その反応が経営判断を静かに、しかし確実に歪めているという点にある。
今起きていることをよく見ると、AIが攻撃の新たな手段として機能している面はある。しかし実際に突かれているのは、以前から放置されていた既知の脆弱性と更新されていない認証情報である。「AI時代の新しい脅威」と片付けることと、「放置していたことが露呈した構造」として受け取ることは、経営者のその後の判断を全く別の方向に分岐させる。
本稿では、「慣れ」という心理的麻痺が企業の判断をどう歪めるのかを、行動経済学の視点から論じ、中小企業経営者が「他社の話」を「自社の判断材料」として読み替えるための視点を示す。
「またか」が積み重なるほど、判断力は静かに失われる
慣れは合理的な反応ではなく、認知の省エネである
人間の脳は、繰り返し入ってくる情報を「処理する必要が低いもの」として自動的に格下げする。カーネマンの言葉を借りれば、これはシステム1(速い直感)が主導する処理であり、意識的な検討を経ない。情報漏洩のニュースを毎日見ていれば、脳はそれを「日常の背景音」として扱い始める。驚かなくなるのは、危険が減ったからではなく、驚く回路が省エネモードに入ったからだ。
経営者が「うちはまだ大丈夫」と感じているとき、その感覚はどこから来ているのか。根拠のある安心なのか、慣れからくる無根拠な確信なのか。その区別を経営者自身が持てているかどうかが、判断の分岐点になる。
正常性バイアスは「悪意」ではなく「設計」の問題である
正常性バイアスとは、異常事態が起きているにもかかわらず「自分には影響しない」「大したことにはならない」と判断してしまう認知の傾向だ。これは性格や注意力の問題ではない。人間の脳が「平時の継続」を前提として動くよう最適化されている結果である。
セキュリティの文脈で言えば、「情報漏洩は毎月どこかで起きているが、自社はこれまで何も起きていない」という事実が、「自社は大丈夫」という確信の根拠として機能してしまう。「これまで何も起きていない」は、安全の証拠ではなく、発覚していないか、たまたま標的になっていないかのどちらかにすぎない。
「他社の話」は「自社の予告」として読むべき構造がある
情報流出の報道は、自社経営への警告として機能しうる。公表された企業が使っていたシステム、放置されていた脆弱性の種類、突かれた認証の穴。それらを「他社固有の問題」として処理するか、「自社でも同じことが起きる構造があるか」を問う材料として読むか。どちらの読み方をするかで、経営判断の質は大きく変わる。
攻撃が「AI化」する前に、放置されていたものがある
AIは攻撃を「高度化」したのではなく「量産化」した
最近の報道では、AIを使ったサイバー攻撃という表現が増えている。フィッシングメールの文章精度が上がり、標的型攻撃のコストが下がり、小規模な組織まで攻撃対象に入ってきた。これは事実だ。
ただし、AIが新しい穴を開けたのではない。AIは、すでに存在していた穴をより効率よく突くための道具として機能している。突かれているのは、パッチが当たっていない既知の脆弱性であり、何年も更新されていないパスワードであり、設定変更されないままのクラウドの初期値だ。「AI攻撃だから仕方ない」という解釈は、放置してきた構造から目を背けるための言い訳になりやすい。

「既知の脆弱性」が放置される理由は、技術ではなく心理にある
なぜ既知の脆弱性が放置されるのか。技術的な難しさより先に、心理的な構造がある。「今すぐ被害が出るわけではない」「対応するコストが見えにくい」「これまで問題が起きていない」という三つの要素が重なると、人間は先送りを選ぶ。これは行動経済学でいう現在バイアスの典型である。将来の大きなリスクより、今日の小さな手間を回避することを優先する。
セキュリティ対策の先送りは、怠慢の結果というより、人間の意思決定の構造から生じる必然に近い。だからこそ、「気をつけよう」という啓発では動かない。仕組みとして対処する設計が要る。
「AIのせい」で終わらせると、自社の構造が変わらない
攻撃の手法が進化しているという事実を、「だから自社では防ぎようがない」という諦めに変換する経営者がいる。これはある意味で合理的な防衛機制だ。原因を外部に帰属させることで、自社の判断を問い直すコストを回避できる。だが、その解釈を選んだ瞬間、自社の構造は変わらないまま次の攻撃を待つことになる。
攻撃者がAIを使っているという事実より、自社の認証情報がいつ更新されたか、管理を委託しているベンダーのセキュリティ体制を確認したことがあるかどうかの方が、経営判断として優先度が高い。
「公表する側」になったとき、何が起きるか
情報流出の公表は、被害の終わりではなく始まりである
情報流出が発覚した企業は、まず事実の確認と影響範囲の特定に追われる。次に、監督官庁への報告、関係者への通知、プレスリリースの作成が続く。取引先からの問い合わせ、契約の見直し、メディアの取材。これらが同時並行で押し寄せる。
中小企業がこの対応を取れる体制を持っているかどうかを、事前に確認している経営者は少ない。「発生してから考える」では、対応が後手に回り、被害の拡大と信頼の喪失が重なる。準備がないまま公表する側になることは、経営リスクそのものだ。
「お任せしている」と「管理している」は、全く別の状態である
セキュリティ対策を外部ベンダーや保守業者に委託している中小企業は多い。それ自体は合理的な選択だ。問題は、委託した後に「管理している」という感覚を持ちながら、実態は「お任せしている」だけになっているケースである。
ベンダーが何を、どこまで対応しているか。インシデントが起きたとき、誰が何をするか。その取り決めを文書で確認したことがあるか。これらを確かめていない状態で「うちはプロに任せているから大丈夫」という感覚を持っていると、いざというときに空白が露呈する。

公表した企業が「特別に脇が甘かった」わけではない
報道される情報漏洩事案を見て、「あの会社は管理が甘かった」と評する経営者がいる。だが実態を見ると、公表した企業が特別に杜撰だったわけではないケースは多い。一定の対策は取っていた。ただ、構造のどこかに穴があり、そこを突かれた。
「うちはあそこよりマシだ」という比較は、根拠のない安心を生むだけで、自社の構造を点検することにはつながらない。 他社の事案を「自社の穴はどこか」を探す材料として使う視点が、経営判断には要る。
「他社の話」を「自社の判断材料」に変える読み方
ニュースから「構造」を読み取る習慣を持つ
情報流出のニュースには、事案の概要の中に構造のヒントが含まれている。「外部からの不正アクセス」「認証情報の流出」「委託先からの漏洩」「設定ミスによる公開状態」。これらのキーワードは、どのような穴が突かれたかを示している。
経営者がそれを読むとき、「どこの会社か」「何件漏れたか」だけでなく、「同じ構造が自社にあるか」を問いながら読むことができれば、他社の事案は自社の点検リストになる。この読み方を習慣にしている経営者と、「またか」で流している経営者では、1年後の自社の状態が変わってくる。
点検すべきは「最後に確認したのがいつか」という事実だけ
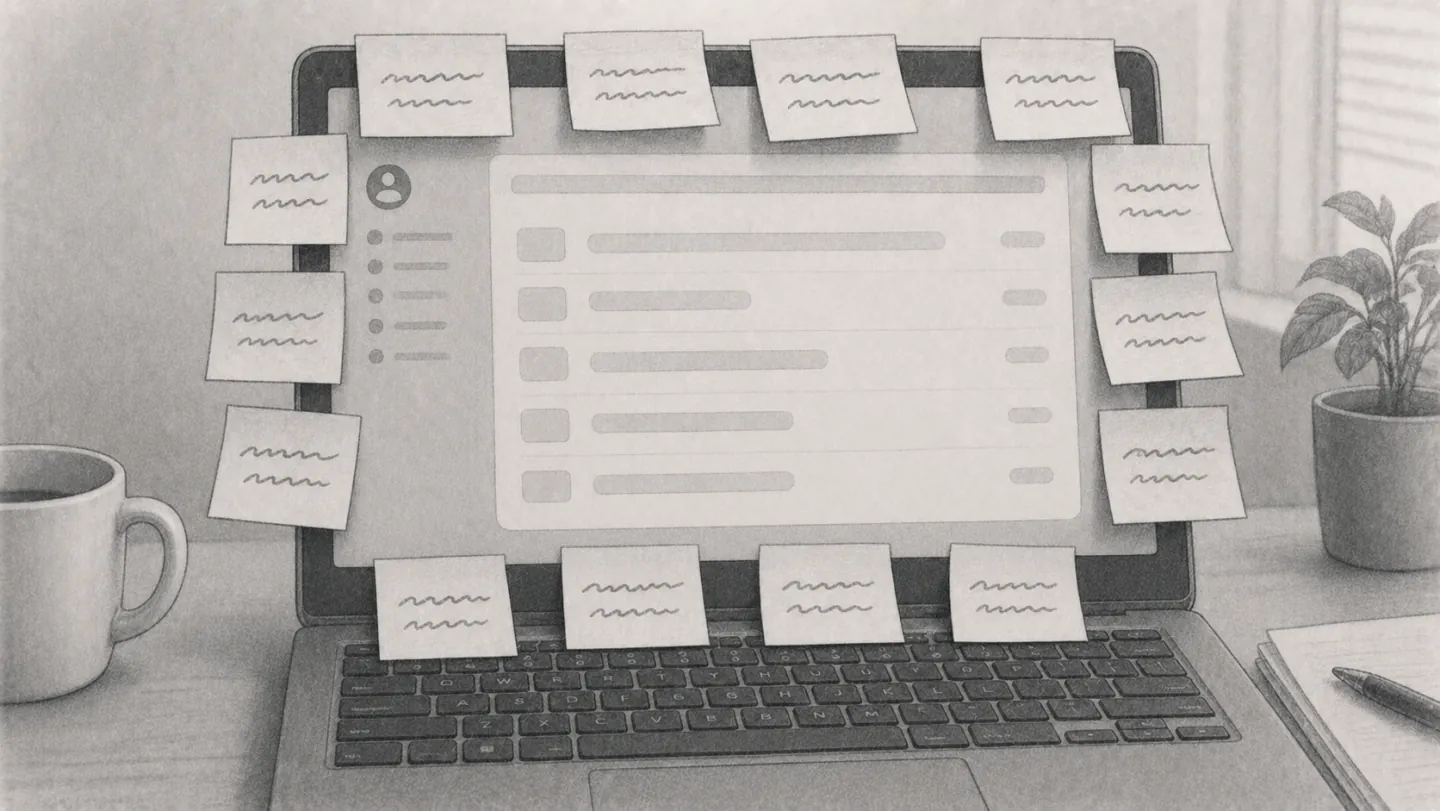
セキュリティの点検は、高度な専門知識がなければできないというものではない。経営者が確認すべき問いは、実はシンプルだ。「システムのパスワードを最後に変えたのはいつか」「委託先のセキュリティ対応について、最後に確認したのはいつか」「万が一のとき、誰に何を連絡するか決まっているか」。
この三つに答えられない状態が続いているなら、それ自体が経営リスクである。技術的な詳細ではなく、「最後に確認した日付が言えるか」が、管理の有無を分ける最低ラインだ。
「慣れ」を制度で上書きする
正常性バイアスは、意識で克服しようとしても機能しない。「気をつけよう」と思うほど、人間は環境に引き戻される。だからこそ、慣れを制度で上書きする設計が要る。
具体的には、「年に一度、委託先のセキュリティ対応を書面で確認する」「半年に一度、認証情報の棚卸しをする」といったルーティンを、経営の仕組みとして組み込むことだ。感覚や気合いに頼る限り、正常性バイアスは必ず勝つ。構造として組み込んだものだけが、継続する。
結論 — 経営者が取るべき次の一歩
連日の情報流出ニュースに「またか」と感じる感覚は、正常性バイアスによる認知の麻痺であり、経営判断を静かに歪めている。攻撃がAI化しているという事実より先に、自社に放置されている既知の穴と、委託先の管理状態の確認が優先課題だ。「他社の話」は「自社の構造点検の材料」として読む習慣が、経営者には要る。
経営者は、「またか」で流した数だけ、自社の構造点検が先送りされていると認識すべきである。
第一歩は、「委託先のセキュリティ対応を最後に確認した日」と「社内の認証情報を最後に更新した日」の二つを、今日中に確認することである。