氏名、生年月日、住所、電話番号。これらはかつて「本人しか知らない情報」として、本人確認の根拠に使われてきた。銀行の問い合わせ窓口でも、各種サービスの登録でも、「お名前と生年月日をお聞かせください」という確認は今も続いている。
だが、この前提はすでに崩れている。
大量の個人情報漏えい事故が積み重なった結果、これらの情報は「本人しか知らない」とは言えなくなっている。2026年に発覚したタイムズカーの事案では、約160万件の運転免許証画像が流出したとされる。本人確認書類そのものが漏えいの対象になっているのだ。さらに、生成AIによる書類の精巧な偽造が現実の手口として確認されており、「書類の画像を見れば本人かどうか分かる」という前提も、すでに揺らぎ始めている。
問題は「漏えいをどう防ぐか」だけではない。「漏えいしても、その情報だけでは本人になりすませない」構造を作ることが、これからのセキュリティ設計の中心になる。本稿では、その構造的な転換を、中小企業の経営者が判断材料として使えるよう整理する。
本人確認の前提が、静かに崩れている
「知っていること」は、もはや秘密ではない
本人確認の仕組みは、大きく三つの要素で成り立つ。「知っていること(パスワード・生年月日等)」「持っていること(カード・スマートフォン等)」「自分自身であること(指紋・顔等)」だ。このうち長年にわたって主流であり続けたのが、「知っていること」による確認である。
しかし、「知っていること」は漏えいすれば誰でも「知っている」状態になる。パスワードは使い回しにより複数サービスをまたいで流出し、生年月日や住所は名簿業者を通じて売買される。秘密であることを前提に設計された認証が、秘密でなくなった瞬間に機能を失う。これが、現在の本人確認が抱える構造的な限界だ。
漏えい事故の蓄積が「前提」を変えた
個別の漏えい事故は「その企業の問題」として処理されがちだ。だが、積み重なった事故の総体を見ると、社会全体で流通している個人情報の量は膨大になっている。氏名・生年月日・住所・電話番号の組み合わせは、すでに攻撃者が容易に入手できる情報群となっていると考えるのが現実的だ。
つまり「自社から漏らさなければよい」という個社の守りだけでは、本人確認の安全性を担保できない状況になっている。他社から流出した情報を使って、自社のシステムに侵入されるリスクが現実に存在する。

「免許証の画像」まで漏えいの対象になった
タイムズカーの事案が示したのは、本人確認書類の画像そのものが攻撃対象になるという事実だ。企業が「確認のために預かった」書類データが、まとめて流出する。その結果、本来「提示することで本人を証明する」はずの書類が、悪意ある第三者の手に渡る。
さらに生成AIの進化により、書類の精巧な偽造が現実的な手口になっている。「画像を送らせれば確認できる」という前提は、技術的な現実によって崩されつつある。「書類を持っていること」すら、本人性の証明として機能しにくくなってきたのだ。
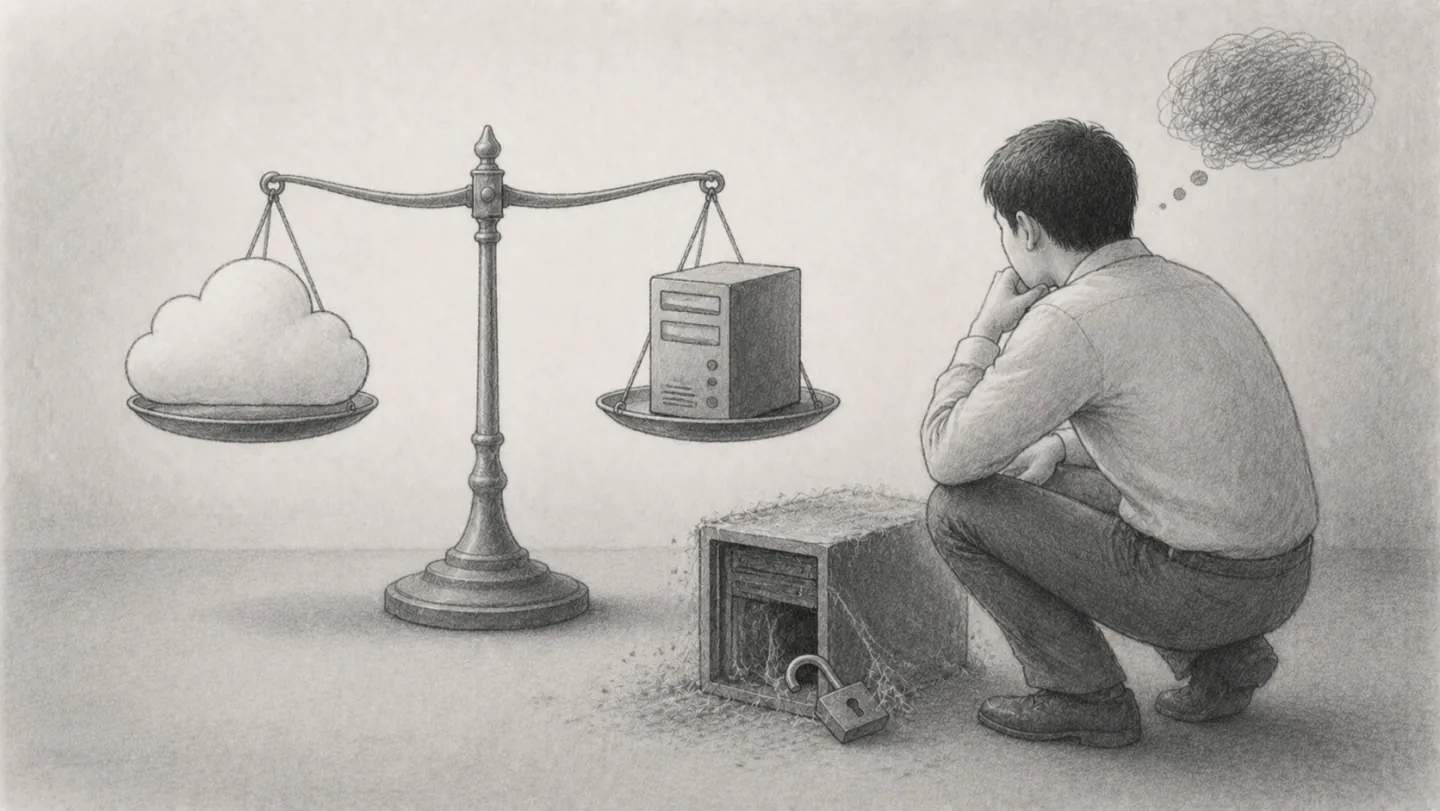
「書類と知識」だけの確認が揺らぐ理由
攻撃者にとって、情報収集のコストが下がった
かつて個人情報を収集して攻撃に使うには、相当のコストと手間が必要だった。しかし生成AIの普及により、フィッシングメールの精度が上がり、書類の偽造が容易になり、標的に合わせた偽装がより少ないコストで実行できるようになっている。
チャルディーニが『影響力の武器』で論じた「権威」の原理は、フィッシングやなりすましの手口に直接応用される。「公式機関からの連絡」を装い、正規の手続きに見せることで、確認の隙をつく。技術が高度化するほど、この心理的な隙は広がる。
「確認した気になる」という錯覚
カーネマンの言葉を借りれば、人は「速い思考(システム1)」で直感的に判断することが多い。書類の画像が届けば「確認した」と処理する。氏名と生年月日が一致すれば「本人だ」と判断する。この速い処理は日常の業務効率を支えているが、攻撃者はそこを狙う。
確認の手続きを踏んだことと、本人であることを確認できたことは、別のことだ。 にもかかわらず、手続きを踏んだという事実が「確認できた」という錯覚を生む。この錯覚を構造で補うのが、多要素認証の本質である。

「うちには関係ない」という直感が最大のリスクになる
多要素認証やゼロトラストという言葉を聞いた経営者が、「大企業や技術者向けの話だ」と直感的に処理してしまうことがある。これはシステム1による「自分ごとではない」という棄却だ。
だが、認証の設計を見直すべき状況は規模を問わない。中小企業のシステムも、IDとパスワードだけで入れる設計のまま放置されていれば、漏えいした認証情報を使って侵入される。「うちは大した情報を持っていない」という判断が、守りを薄くする最大の要因になる。
パスワードが漏れた後、何ができるか
「入り口」が突破された後の話
セキュリティの議論は「どう守るか」に集中しがちだが、「突破された後に何が起きるか」を設計に組み込むことの方が重要だ。パスワードは漏れる前提で考える。それが現実的な出発点だ。
パスワード単体で入れるシステムでは、認証情報が流出した瞬間に侵入される。多要素認証が加わっていれば、パスワードが漏れても「それだけでは入れない」状態を作れる。これが「漏えいを前提とした設計」の第一層だ。
侵入された後の「被害範囲」を絞る設計
侵入を完全に防ぐことを唯一の目標とするセキュリティは、歴史的に成功してこなかった。『情報セキュリティの敗北史』でも論じられているように、完璧な防御を目指す設計は、突破された瞬間に全てを失う構造になりやすい。
重要なのは、侵入された後に被害がどこまで広がるかを絞ることだ。アクセス権限を必要最小限に絞る、重要データへの接続を別の認証で保護する、異常なアクセスを検知して止める。これらは「漏えいを前提とした設計」の中層を構成する。
退職者・退会者の認証情報という盲点
中小企業で最も見落とされやすいのが、退職した従業員や退会した取引先の認証情報が、削除されずに残っているケースだ。使われていないアカウントは管理の目が届かないまま放置される。そこに古いパスワードが残っていれば、それが侵入経路になる。
認証設計は「導入した時点」で完結するものではない。人の出入りに合わせて、アクセス権限を見直し続ける運用が不可欠だ。この「運用の継続」こそが、構造として機能するかどうかの分かれ目になる。
「漏えいを前提とした設計」とは何か
ゼロトラストは「誰も信用しない」ではなく「都度確認する」
ゼロトラストという概念は「誰も信用しない」という物騒な言葉で語られることが多いが、本質は「都度、文脈を確認して判断する」という設計思想だ。社内ネットワークにつながっているから安全、という前提を捨て、接続のたびに「誰が」「どこから」「何にアクセスしようとしているか」を確認する。
この考え方は、大企業専用の話ではない。クラウドサービスを使い、テレワークを取り入れ、スマートフォンで業務連絡をしている中小企業にも、同じ前提の崩れが起きている。

「禁止」ではなく「制御可能な構造」で回す
パスワードの使い回しを禁止する、USBメモリを持ち込めないようにする。こうした禁止の積み上げでセキュリティを作ろうとすると、現場が抜け道を探し始める。ルールは形式的に守られるが、実態は形骸化する。
制御可能な構造とは、「守りやすい仕組みを作ること」だ。 多要素認証を導入してパスワード単体の依存をなくす、パスワードマネージャーで複雑なパスワードを使いやすくする。守るためのハードルを下げることで、現場が自然に安全な行動を取れる設計にする。
経営者が「構造を持っているか」を問う視点
セキュリティの失敗は、技術の問題ではなく設計の問題であることが多い。認証の設計が甘いまま業務が動いている企業では、技術的なツールを導入しても構造が変わらなければ意味をなさない。
経営者が問うべきは「何のツールを入れているか」ではなく、「侵入された時に被害を止められる構造があるか」だ。この問いを持てているかどうかが、認証設計の出発点になる。
結論 — 経営者が取るべき次の一歩
氏名・生年月日・書類画像による本人確認は、情報漏えいの蓄積と生成AIの進化によって、構造的な限界を迎えている。「漏えいを防ぐ」という守りだけでなく、「漏えいしても、その情報だけでは侵入できない」設計が求められる時代だ。多要素認証とアクセス権限の見直しは、そのための最初の柱になる。
経営者は、自社の認証設計を「現状のまま」で放置することを、経営リスクとして認識すべきである。
第一歩は、次の3点を自社のシステム担当者に確認することだ。(1)今、自社のシステムはIDとパスワードだけで入れる状態になっていないか。(2)パスワードが漏れた時に、そこで止まる仕組みがあるか。(3)退職者・退会者の認証情報が削除されずに残っていないか。 この3点を確かめることが、認証設計を見直す現実的な起点になる。